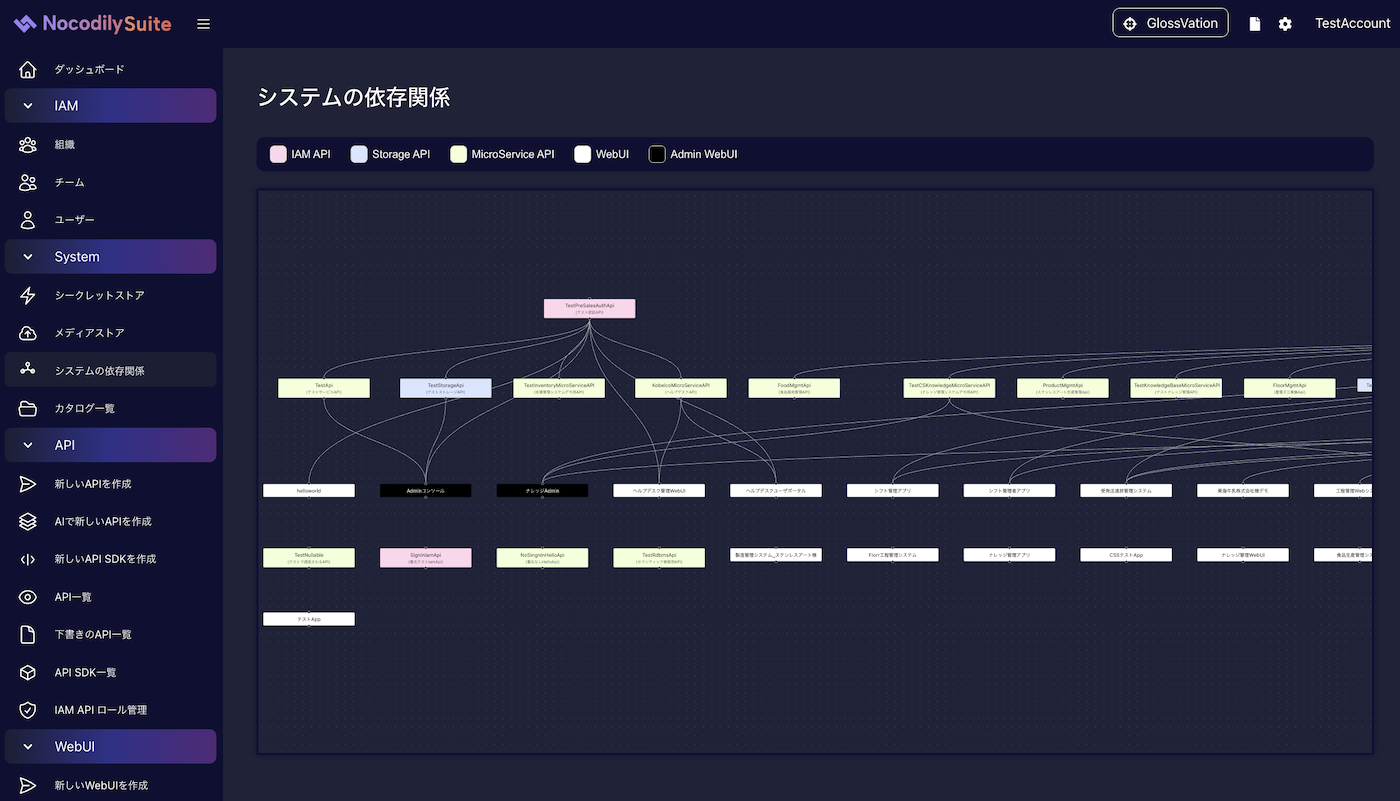
構築したAPI/WebUIの依存関係
システムが成長するにつれて、API と WebUI の接続関係は複雑になっていきます。
複数のチームが複数の API・WebUI を構築し、認証基盤・ストレージを共有するようになると、
「どこが何に繋がっているか」が見えなくなることが、運用上の最大のリスクになります。
なぜ依存関係の把握が重要なのか
依存関係が把握できていない状態で変更を加えると、意図しない障害や権限漏れが発生します。
アップグレード・ロールバック時の影響範囲が不明になる
あるマイクロサービス API のバージョンを上げるとき、
そこに接続しているすべての WebUI や外部システムが影響を受ける可能性があります。
依存関係が見えていないと、どこを確認すればいいかわからず、
「とりあえず動いているから大丈夫」という運用になりがちです。
その結果、本番アップグレード後に予期せぬ画面障害が発生するリスクがあります。
認証基盤の変更が全体に波及する
IAM API の設定変更・Role の再設計・SSO の切り替えは、
その IAM API に依存するすべての API・WebUI に影響します。
依存関係が可視化されていれば、変更前に影響範囲を特定して安全に対処できます。
アクセス制御の監査ができない
「このマイクロサービス API に接続できる WebUI はどれか」「この認証基盤を使っているサービスは何個あるか」
といった問いに答えられない状態は、セキュリティ・コンプライアンス上の問題になります。
依存関係の可視化で何ができるか
NocodilySuite のコンソールでは、構築した API・WebUI の接続関係をグラフで確認できます。
| 確認できること | 活用シーン |
|---|---|
| どのマイクロサービス API がどの認証基盤 API に接続しているか | IAM API 変更前の影響範囲の確認 |
| どの WebUI がどの API に接続しているか | API アップグレード前の影響調査 |
| ある API に接続しているすべてのクライアントの一覧 | アクセス制御の棚卸し・権限見直し |
| チームをまたいだ接続の全体像 | 組織横断の依存構造の把握 |
依存関係の把握が「変更し続けられる基盤」を支える
API の数が増えても、依存関係が可視化されていれば、
変更の影響範囲を事前に把握した上で、安全に改修・拡張を続けることができます。
依存関係の可視化は、単なる図の確認ではなく、
システムを長期にわたって健全に進化させるための運用基盤です。